必須条件になりつつある情報セキュリティ対策!
中小印刷会社もサイバー攻撃から自社や取引先を守る時代に
中小印刷会社もサイバー攻撃から自社や取引先を守る時代に
ここ数年、セキュリティの脆弱な中小企業や子会社を経由して、本命の大企業を狙うサプライチェーン攻撃が多発している。これを受けて経済産業省では、2027年度末頃からサプライチェーン強化に向けた「セキュリティ対策評価制度」を本格運用する予定である。企業がAIを利用するようになってAIによるサイバー攻撃のリスクも高まっており、今やサイバー攻撃は中小印刷会社にとっても決して他人事ではなく、自社と取引先を守る観点から情報セキュリティ対策は必須条件になりつつある。そこで今回は、独立行政法人情報処理推進機構(IPA)が公開した「情報セキュリティ10大脅威2026(組織編)」の概略と、6月25日にGCJが主催した「サイバー攻撃への備え 制作データと顧客信頼を守る」をテーマに開催たウェビナーの内容を紹介する。
最も警戒しなければならないランサム攻撃
企業や組織はどのようなサイバー攻撃の被害に遭っているのだろうか。独立行政法人情報処理推進機構(IPA)では、企業や自治体などの組織にとって、どんな脅威に重点的に対策を講じるべきかを示す指標として、「情報セキュリティ10大脅威2026(組織編)」を毎年公表している。これは前年に発生した社会的影響の大きいサイバー攻撃や情報セキュリティインシデントをもとに、情報セキュリティの専門家による審議・投票を経て選定したもので、概略は次の通り。
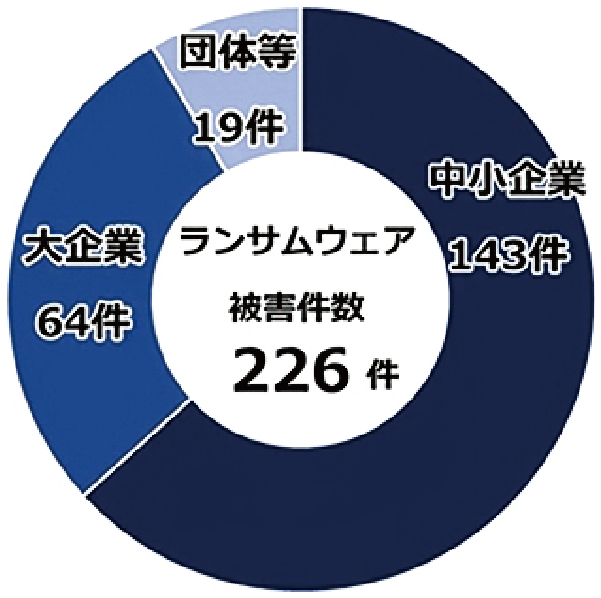
第1位は、11年連続の「ランサム攻撃による被害」。令和7 年のランサムウェア被害件数は警察庁調べで226件だった。これはあくまでも警察庁が把握・報告した件数で、企業が社会的信用の失墜を恐れて公表や警察への報告をせずに、水面下で身代金を支払って解決したケースは含まれていない。そのため、実際の被害件数はこの数倍はあると推測されている。
ランサムウェアを仕掛けてくる攻撃者は、企業のデータを暗号化して、復号のための身代金を要求するだけでなく、金を支払わなければ機密データをダークウェブに公開するという脅迫をしてくる。しかし、身代金を払えば解決するとは限らない。金を受け取ったまま復号せずにそのまま放置したり、再び狙われたりする危険性があり、そのため、ランサムウェアは最も警戒すべき脅威になっている。
感染経路は、VPN機器やリモート接続機器の脆弱性、メールの添付ファイル、認証情報の漏えいなど多岐にわたっている。一度感染すると業務停止や多額の復旧費用、社会的信用の失墜を招くため、定期的なバックアップ、多要素認証(MFA)、EDRの導入、迅速なパッチ適用など、多層的な対策が欠かせない。
第2位は、8年連続で第2位を維持する「サプライチェーンや委託先を狙った攻撃」である。これも被害を受けるケースが増加している。自社のセキュリティ対策が万全でも、取引先や委託先に成りすまして攻撃を仕掛けてくるため、防ぐのが困難な特性がある。攻撃者は防御が比較的弱い中小企業や外部委託先を侵害し、そこを経由して大企業へ侵入する手法を採っているケースが多いとされている。
第3 位は「AIの利用をめぐるサイバーリスク」で、2026年版で初めて登場した。これは企業が生成AIを利用する際に機密情報を入力してしまうことで、情報漏えいの発生リスクが生じたり、AIが生成したプログラムに脆弱性があってサイバー攻撃のリスクが生まれたりするものである。また、攻撃側もAIを悪用し、より自然なフィッシングメールやマルウェアを作成して侵入してくるため、危険性が高まっている。
第4位は「システムの脆弱性を悪用した攻撃」だ。OSやソフトウェア、VPN機器などに存在する脆弱性を狙った攻撃は依然として多い。企業には資産管理の徹底が問われ、利用しているシステムの脆弱性情報を常に把握する必要がある。
以下、第5位は巧妙なメールや偽サイトを利用して侵入してくる「機密情報を狙った標的型攻撃」。第6位は国家間の対立や国際情勢の変化を背景とした「地政学的リスクに起因するサイバー攻撃」。第7位は退職予定者による顧客情報の持ち出しや、不適切なアクセス権限の利用などによる「内部不正による情報漏えい等」。第8位は「リモートワーク等の環境や仕組みを狙った攻撃」、第9位は「DDoS攻撃(分散型サービス妨害攻撃)」、第10位が「ビジネスメール詐欺」となっている。
全社的にセキュリティ対策に取り組むへ
出典:警察庁サイバー警察局「令和7年における サイバー空間をめぐる
脅威の情勢等について」(令和8年3月)
2026年版の特徴は、「AIの利用をめぐるサイバーリスク」が新たに加わったことだが、最も警戒しなければならないのは、やはり身代金を要求してくる「ランサムウェア」と言えるだろう。ランサムウェアで狙われる企業は大企業ばかりではない。実際の被害件数は中小企業のほうが多いのが実情だ。(グラフ参照)
中小企業でランサムウェアの被害件数が多い原因として、セキュリティ対策不足と、サイバー攻撃に対する経営者や社員の意識がまだまだ低いことが挙げられる。
では、印刷会社はどうであろう。例えば、小規模印刷会社で多額のお金を支払う能力がなくても、顧客や取引先に大企業がいれば、印刷会社のシステムから侵入して大企業を攻撃することが可能である。そうなれば、印刷会社は被害を受けてシステムが使えなくなるばかりか、顧客・取引先からの信用は失墜し、取引が停止して損害賠償を請求される可能性がある。だから、中小印刷会社であっても、自社を経由して取引先に多大な被害を与えるリスクがあることを認識し、セキュリティ対策を行う必要があるわけだ。
今日のサイバー攻撃は巧妙化していて人や組織の隙を狙っており、技術的な対策だけでは防ぎきれないのが実情である。内部不正やビジネスメール詐欺、AIの誤利用など、セキュリティインシデントは人的要因によるところが多いことを認識しなければならない。
そのため、セキュリティ担当者だけがセキュリティ対策に取り組むのではなく、社員全員が常にサイバー攻撃のリスクがあることを認識し、経営層も含めて社員一人ひとりの意識を高め、ルール整備を行って全社的にセキュリティ対策に取り組んでいく必要がある。定期的な育や訓練、インシデント対応訓練、セキュリティポリシーの見直しを実施し、サイバー攻撃の脅威に対応していくことが、これからの企業には不可欠になってくると言えよう。
「セキュリティ対策評価制度」に対応を
GCJでは、6月25日に「サイバー攻撃への備え 制作データと顧客信頼を守る」と題したウェビナーを、第1部と第2部に分けて開催した。第1部ではキヤノンマーケティングジャパン株式会社ソリューション事業推進本部・主席でソリューションスペシャリストの村佐忠則氏が「備えるべきサイバー攻撃への対策」をテーマに講演を行った。
講演では、セキュリティ対策の中で最もリスクがあり最重視しなければならないランサム攻撃について言及し、いかに自社と取引先を守っていく必要性があるかについて解説した。
村佐氏は、印刷業界でもランサムウェア被害が多発しているとし、その具体事例を2件挙げたが、どちらもVPN装置の脆弱性を突かれ、社内のネットワークにランサムウェアが侵入して、それぞれ個人情報が漏えいしたケースを話した。
「サイバー攻撃は、決して自社だけの被害に留まらず、取引先や親会社、子会社などにも被害が拡大していきます。ですから、サイバー空間の安全確保にはすべての企業が対策に取り組むことが必須です。対策を怠ると、被害者ではなく、加害者にもなりうる可能性が生じ、取引先に多大な被害を与えることになります」と、セキュリティ対策は必須だと述べる。
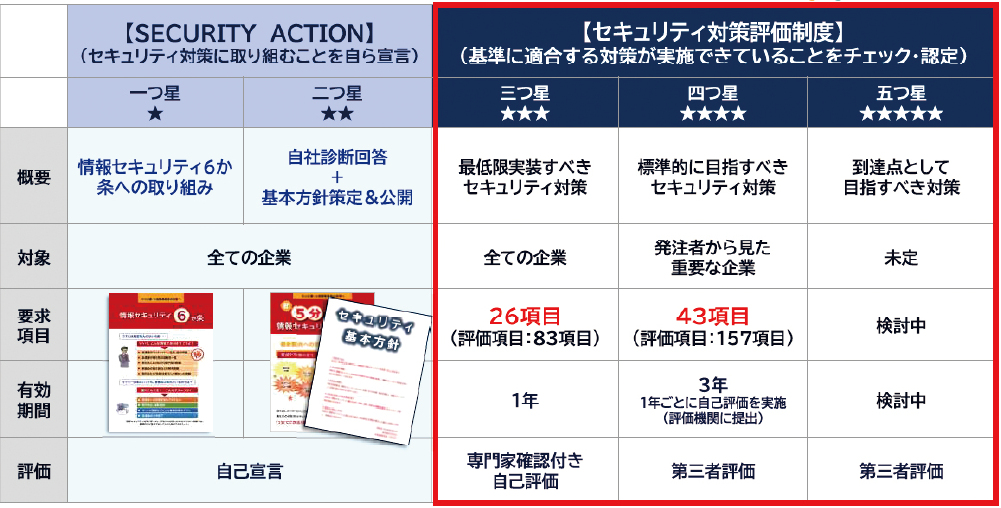
経済産業省が「2026年度 経済産業省セキュリティ対策評価制度(SCS評価制度)」の運用を進めていることに言及。同制度は「サプライチェーン全体の安全性を高めること」「企業間の信頼を築き、安心して取引ができる環境をつくること」「発注者・受注者双方にとっての対策状況の説明・確認が容易となること」が目的となっている。
「義務化されるわけではありませんが、一定の基準を作って運用していくもので、星の数によってセキュリティ対策のレベルを可視化することになっています。特に『三つ星』と『四つ星』のレベルが重要になってきます」と、村佐氏は話す。
「経済産業省では、三つ星に関しては全ての企業が最低限実装すべき対策レベルとしており、四つ星に関しては、サプライチェーン企業が標準的に目指すべき対策レベルとなっています」と指摘し、「星を三つないし四つ獲得していれば、発注企業・受注企業双方にとって、セキュリティ対策の決定や対策状況の説明が容易に行えて、適切な対応をしていることを表しているというわけです。今後はセキュリティ対策が評価される時代になっていくでしょう。経済産業省ではこの制度の運用を2027年度末からスタートする予定です。まずは三つ星と四つ星から整備していくことを掲げており、三つ星はすべての企業が対象になります」とのことだ。
では、具体的にどのような対策が求められるか。経済産業省では組織的な対策と技術的な対策の両面から実践することを掲げている。組織的対策では、会社として最低限守るべきルールを明確にすることが必要だとし、要求項目として「ガバナンスの整備」「取引先の管理」「リスクの特定」を掲げて、それぞれについて評価基準を示し、それを実践していくことが対策になるとしている。(※経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築指針 令和8年3月版」を参照)
また、求められる技術的対策については、特に三つ星で求められている項目について説明した。「ハードウェア、OS及びソフトウェアは、何を使っているのかを正しく把握することです」と指摘する。
出典:キヤノンマーケティングジャパン(株)作成
ウイルスを検知し拡散しないこと
それに伴い、インターネットの出入口で侵入を防ぐツールをはじめ、ウイルス拡散防止ツール、メールセキュリティツール、ウイルス対策ソフト、ウイルス侵入検知ツール、脆弱性診断テストツール、統合ログ管理、バックアップツール、IT資産管理ツール、セキュリティ教育・訓練ツールなど、具体的な実装支援ツールの必要性に言及。
村佐氏は、特に三つ星で必要な技術的対策について、「ウイルスを検知するために、すべての端末にウイルス対策ソフトを必ず実装してください。しかもソフトは最新の状態にしておくことが大切です。また、社内外からの脅威を防ぐ技法としてUTM(統合脅威管理機器)がありますから、導入を検討してみてください」と、ウイルス対策ソフトは不可欠だと言う。
また、「ウイルスの侵入を完全に防ぐことは困難であるため、ウイルスを検知する考え方に加えて、ウイルスを拡散しないことも考えなければなりません。そして、最終的にはデータを保護するという観点が重要になります」と説く。
さらに、「ウイルスを検知した際は、被害を最小限に抑えるために、感染したPCをネットワークから遮断・隔離し、他の端末に感染させないことが重要です。このウイルスを広げない考え方をEDR(感染後対策)と言います」と、ウイルスを拡散しないことを強調した。
その後、拡散を防いでウイルスを駆除した後でシステムを復旧させることを説く。データ復旧では事前にバックアップをとっておくことが不可欠であり、経産省が推奨する3つの手法のバックアップ、ハードウェア、クラウドストレージ、そしてネットワークから切り離したオフラインでの保管を促した。
セキュリティと管理機能が特長の『GigaCC』
続いて第2部では、クラウドストレージを提供している日本ワムネット株式会社ソリューション営業部の柿木政之氏が、「情報漏えい事故を防ぐ運用設計~GigaCC で実現できる安心・効率・統制~」をテーマに講演を行った。柿木氏は、クラウドストレージを活用した情報漏えい対策として、自社の『GigaCC』の優位性をアピールした。
『GigaCC』は、純国産法人向けのクラウドストレージで、業界・業種を問わず幅広い企業が採用しているとのこと。「政府は暗号化ZIPファイル『PPAP』の利用廃止を要請していますが、GigaCCは、PPAP対策になるシステムであることはもちろん、他の付加価値もあることから、お客様の業務効率化とセキュリティを強化することが可能ですし、顧客企業からデータを効率的に受け取ることができて、サプライチェーンの情報収集にも活用することが可能です」と、メリットを述べる。
「サイバー攻撃の手法が巧妙になっている現在、対策をかい潜って侵入してくるケースが増えています。もはや完全に防ぐことは現実的に不可能と言われています。しかし、被害を極力減らして、事業を継続できる状態を維持することは十分可能です」と述べ、そのためには日ごろから全社的に情報セキュリティ対策を実践していくことが重要だと説く。
『GigaCC』の特長について、「セキュリティと管理機能」「充実した機能と操作性」「純国産と豊富な実績」の3つを示すが、特にセキュリティと管理機能のところで、細かな設定で企業ごとのセキュリティ要件への対応が可能であることを強調した。それは、ウイルスチェックと暗号化(経由・サーバー内)、詳細な履歴ログ管理を標準機能で提供していること、管理者がファイルの中身まで確認可能な全件バックアップ機能をオプションで提供していることを示し、アピールした。
また、企業間のファイルの送受信について、「取引先のセキュリティ要件が厳格化していることを受けて、従来のデータ送信方法が使えなくなるという事態が発生しています。そこで法人向けのクラウドストレージの導入を検討する企業が増えています。しかし、データを送信しても指定されたURLに接続できなくて業務に支障が出ているケースもあります。その点、GigaCCはセキュリティポリシー要件の厳しい取引先のセキュリティポリシーに抵触せずに利用することができます」と、送受信の双方に安心して利用できることを強調した。
取引先とメールで印刷データなど大量のデータをやり取りすることで、管理が煩雑になっている課題に対して、GigaCCで解決した印刷業界の事例を挙げた。「印刷業界では使用しているツールがバラバラで統一されていないケースがあるため、管理が煩雑になっています。また、Macユーザーが多いことから利用できるツールに制約があります。GigaCCを導入することで、部署ごとに共有のフォルダを作成し、そこにデータを格納することで、ファイル共有が円滑になりました」と、業務の効率化も実現したと説き、印刷業界の活用イメージ図を示した。
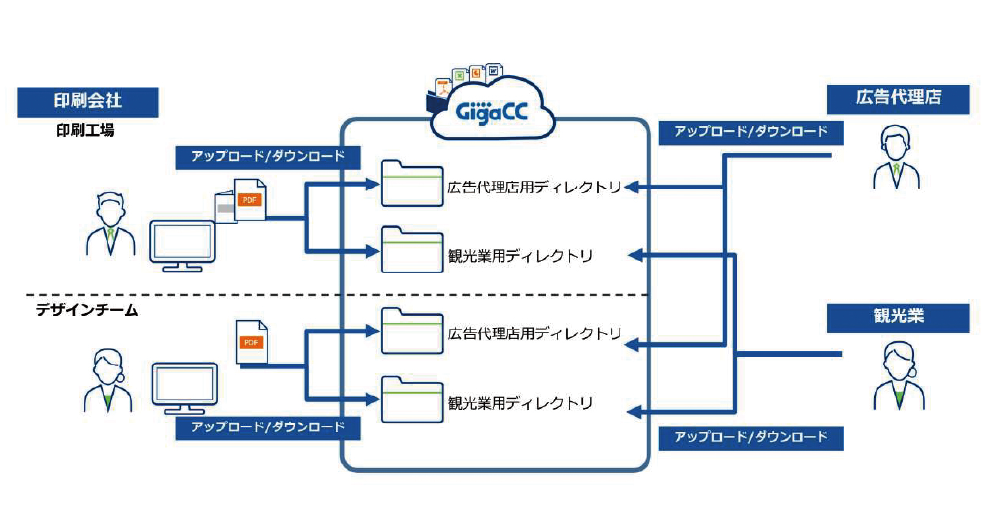
出典:日本ワムネット(株)作成


|







新着情報

ランキング